
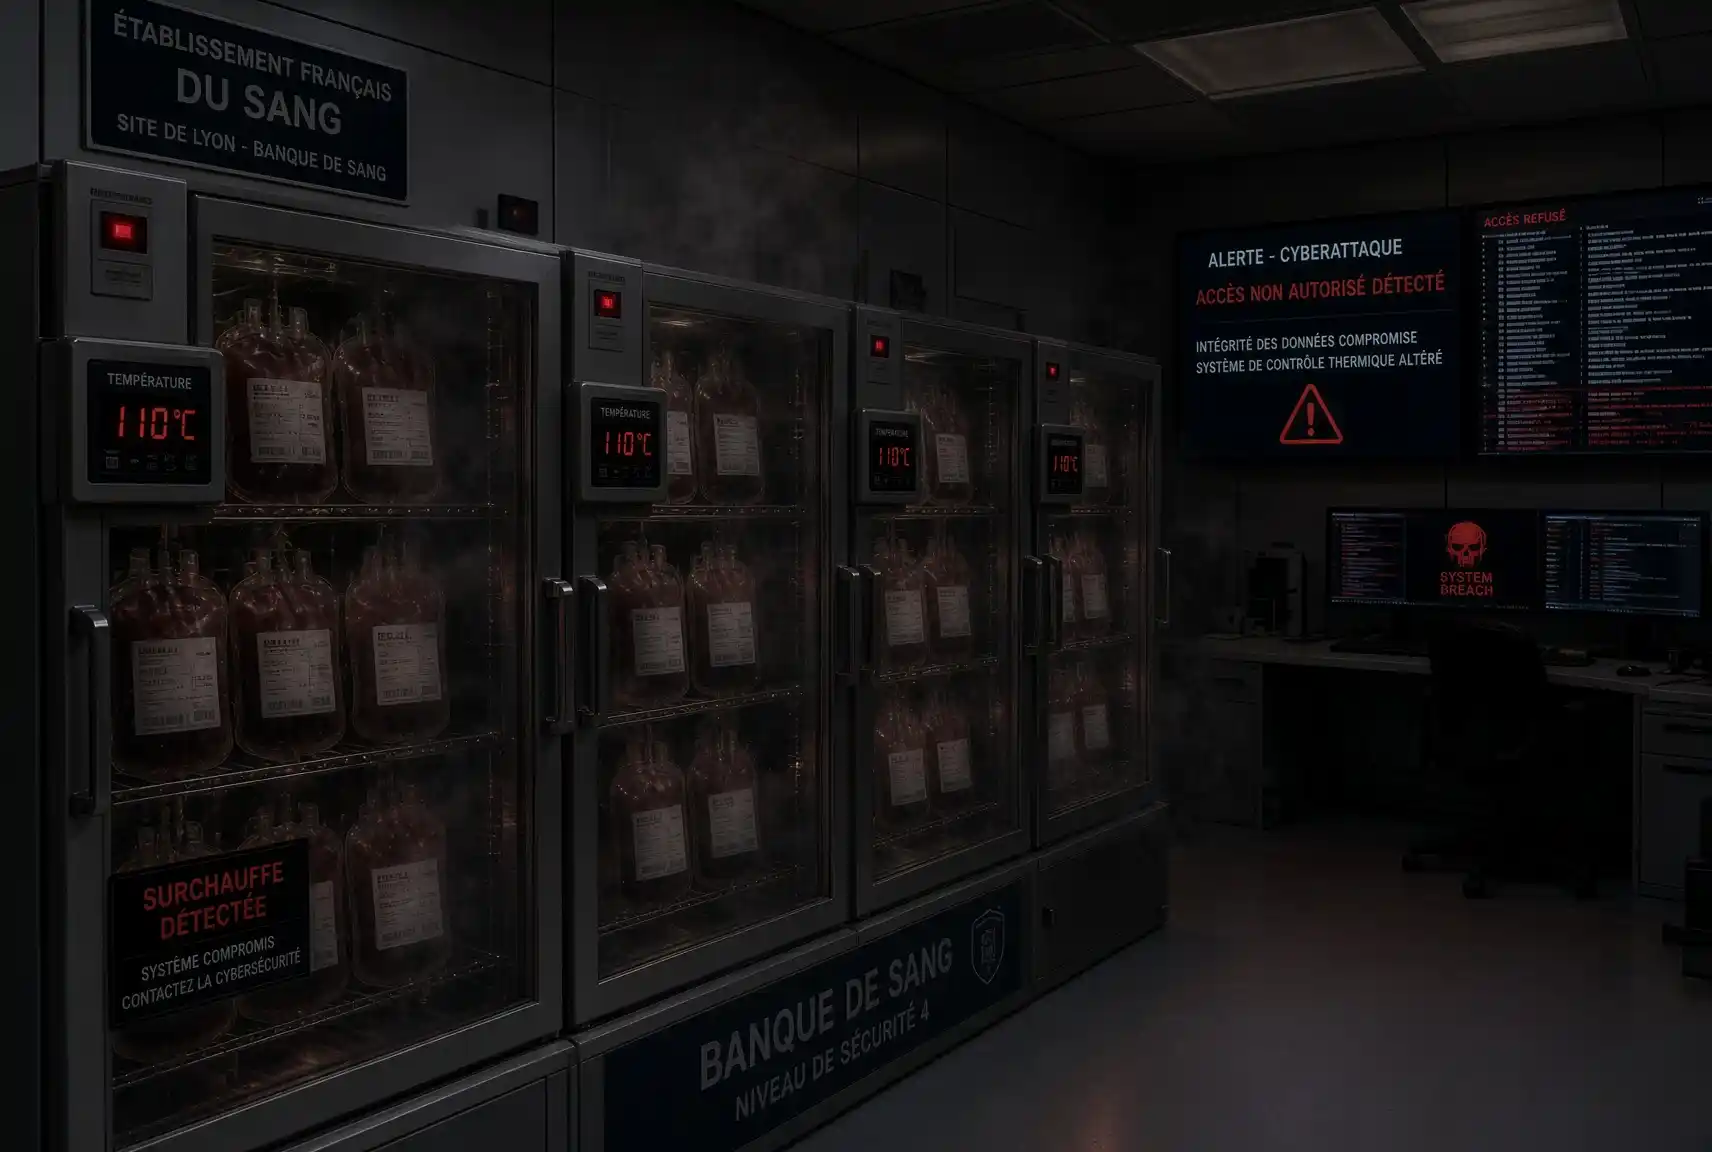
En la noche del 1 al 2 de noviembre de 2026, una ciberataque afectó a Coolworld, empresa prestadora de servicios de mantenimiento y equipamiento frigorífico del Établissement français du sang (EFS), el organismo público responsable de la colecta, preparación y distribución de productos sanguíneos en Francia. Según informó el semanario Le Canard enchaîné el 3 de noviembre, los atacantes reprogramaron a distancia las consignas de temperatura de cámaras frías situadas principalmente en Bourgogne-Franche-Comté. Estas instalaciones, que mantienen normalmente los productos a alrededor de -30 °C, fueron configuradas para alcanzar 110 °C.
Un técnico de guardia detectó la anomalía durante la noche, lo que permitió intervenir antes de que se produjeran daños. El Ministerio de Salud francés declaró que el incidente no tuvo “ninguna consecuencia operativa”, ni en la cadena transfusional ni para los pacientes. Inicialmente se indicó que los materiales afectados eran muestras de donantes conservadas para la vigilancia sanitaria ligada a las transfusiones; posteriormente el EFS confirmó que también había plasma congelado destinado a transfusiones de pacientes. El plasma fresco congelado debe mantenerse a ≤ -25 °C. No se ha confirmado destrucción de plasma, interrupción de transfusiones ni daños a pacientes. El valor de 110 °C corresponde a la consigna programada en el controlador, no necesariamente a la temperatura real alcanzada en el interior de las cámaras o en los productos.
Contexto: ola de sabotajes a sistemas de refrigeración en Europa
El incidente se inscribe en una serie de ataques coordinados contra controladores de refrigeración expuestos a internet. El 11-12 de octubre de 2026, cientos de supermercados franceses (Intermarché, Netto, Super U, Leclerc y otros) sufrieron la manipulación de sistemas Danfoss AK-SM y AK-SC, así como de controladores Copeland/Dixell XWEB. Los atacantes forzaron ciclos de descongelación y elevaron las temperaturas hasta unos 50 °C, provocando pérdidas masivas de alimentos. Una segunda oleada a principios de noviembre afectó a tiendas en Bélgica, Suecia, Países Bajos, Luxemburgo, Irlanda y Estonia, entre otros países.
La Agencia Nacional de Seguridad de los Sistemas de Información francesa (ANSSI) emitió la alerta CERTFR-2026-ALE-012, advirtiendo sobre la exposición de interfaces de gestión de estos controladores y recomendando retirarlas de internet y limitar el acceso remoto a conexiones seguras. En octubre, el director de la ANSSI, Vincent Strubel, había señalado en una audiencia parlamentaria que tecnologías similares se usan también en laboratorios, farmacias y establecimientos sanitarios, y que la agencia trabajaba con el CERT Santé y el Ministerio de Salud para proteger esos sectores. Menos de dos semanas después se produjo el ataque al prestador del EFS.
Investigaciones de Claroty sobre las vulnerabilidades
En agosto de 2026, el equipo de investigación Team82 de la empresa de ciberseguridad Claroty publicó vulnerabilidades en los controladores Danfoss AK-SM 800A y Copeland XWEB Pro. En el caso de Copeland, identificaron 23 fallos (21 de alta severidad), incluyendo bypass de autenticación y generación predecible de contraseñas. En un entorno de prueba físico demostraron que un atacante podía controlar remotamente dispositivos de campo (por ejemplo, un controlador XR60CX) y establecer la temperatura mostrada en cualquier valor entre -50 °C y 110 °C, independientemente de la lectura real de la sonda, o desactivar los ventiladores de refrigeración mientras la pantalla seguía mostrando la temperatura legítima, enmascarando el sabotaje.
Para Danfoss, Team82 reveló un mecanismo oculto de “código del día” que permitía eludir la autenticación (CVE-2025-41450), junto con inyección de comandos y otros fallos. Los fabricantes publicaron parches (firmware 4.3.1 para Danfoss y 1.13 para Copeland). Claroty es una firma especializada en protección de sistemas ciberfísicos (OT/ICS, IoMT e IoT), fundada en 2014-2015 por el grupo israelí Team8. Tiene sede en Nueva York y una presencia significativa en Israel (aproximadamente la mitad de sus cerca de 700 empleados). Su labor consiste en investigar y divulgar vulnerabilidades de forma coordinada con los fabricantes para mejorar la seguridad de infraestructuras críticas; no existe evidencia pública que la vincule a los ataques.

