
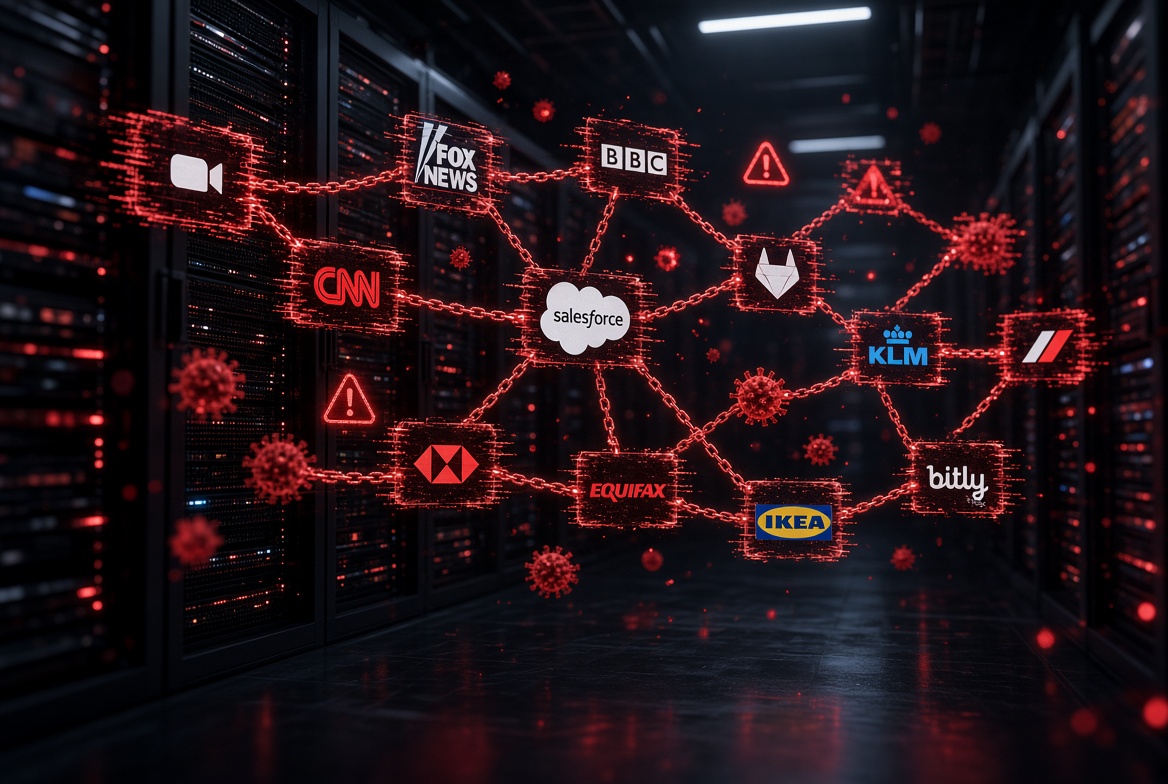
Este 16 de noviembre de 2026, un atacante aprovechó una vulnerabilidad en la plataforma de experimentación web de Optimizely para inyectar código JavaScript malicioso en los proyectos de clientes. Como resultado, los scripts de Optimizely —servidos desde el CDN de confianza de la compañía (cdn.optimizely.com)— cargaron malware en los sitios de al menos 178 organizaciones, entre ellas Zoom, CNN, Fox News, BBC, Salesforce, GitLab, KLM, Air France, Bitly, IG Group, American Eagle, HSBC, Equifax, IKEA, Ledger y Peacock.
Alcance del incidente
El investigador de seguridad Scott Helme (Report URI) analizó 1.611 scripts de Optimizely y detectó 188 infectados, pertenecientes a 178 organizaciones. El número real podría ser superior, ya que solo se revisaron los snippets disponibles públicamente. El código malicioso se colocó en el campo opcional “Project JavaScript” de los proyectos de los clientes, que se ejecuta en todas las páginas. Los sitios afectados no sufrieron una intrusión directa en sus servidores: el vector fue el script de terceros de confianza.
Entre las organizaciones impactadas destacan empresas de medios (CNN, BBC, Fox News, NPR), tecnología (Zoom, Salesforce, GitLab, Bitly), finanzas y banca (HSBC en varios mercados, Equifax, Paychex), retail (IKEA, American Eagle, ASOS), aerolíneas (Air France-KLM, Alaska Airlines) y cripto (Ledger), además de otros como UNICEF USA, Change.org y Optimizely mismo.
Qué hacía el malware
El payload principal (track.js, alojado en 1688360[.]cc) actuaba como un kit multifuncional:
- Robo de criptomonedas: detectaba direcciones válidas de Bitcoin, Ethereum y otras cadenas EVM, TRON, Solana, TON, Litecoin, etc., y las sustituía por las del atacante en el texto de la página, formularios, portapapeles y peticiones salientes. Las carteras del atacante recibieron aproximadamente 7.000-7.150 dólares (principalmente en BTC, LTC y USDT).
- Skimming de tarjetas: capturaba números de tarjeta, fechas de caducidad y CVV introducidos en formularios propios de los sitios (no en iframes de procesadores como Stripe).
- Recolección de datos: cookies no HttpOnly, URLs de página y capturas de pantalla (vía html2canvas).
- Exploits de iOS: en dispositivos Apple cargaba kits como Coruna y DarkSword, orientados a versiones específicas de iOS.
El atacante iteró el payload unas 26 veces a lo largo del día, añadiendo funcionalidades progresivamente.
Cronología y respuesta
La primera inyección observada en Optimizely se produjo hacia las 04:21 UTC del 16 de noviembre (en el snippet de la BBC). A lo largo del día se fueron infectando más proyectos. Optimizely detectó el incidente, bloqueó la ruta vulnerable (vinculada al flujo de registro de cuentas de Experimentation), eliminó el código inyectado, revocó sesiones y tokens, y notificó a los clientes afectados. A las 21:52 UTC del mismo día solo quedaba un script infectado de los 188 originales. La compañía publicó el aviso en su página de estado a principios del 17 de noviembre y confirmó que la vulnerabilidad había sido corregida.
Cómo exactamente el atacante obtuvo acceso de escritura a los proyectos de otros clientes a través del fallo de registro sigue sin aclararse del todo. Hay indicios de actividad previa del mismo actor en otros proveedores de scripts de terceros (Kissmetrics, StorifyMe, Minute Media) días antes.

