
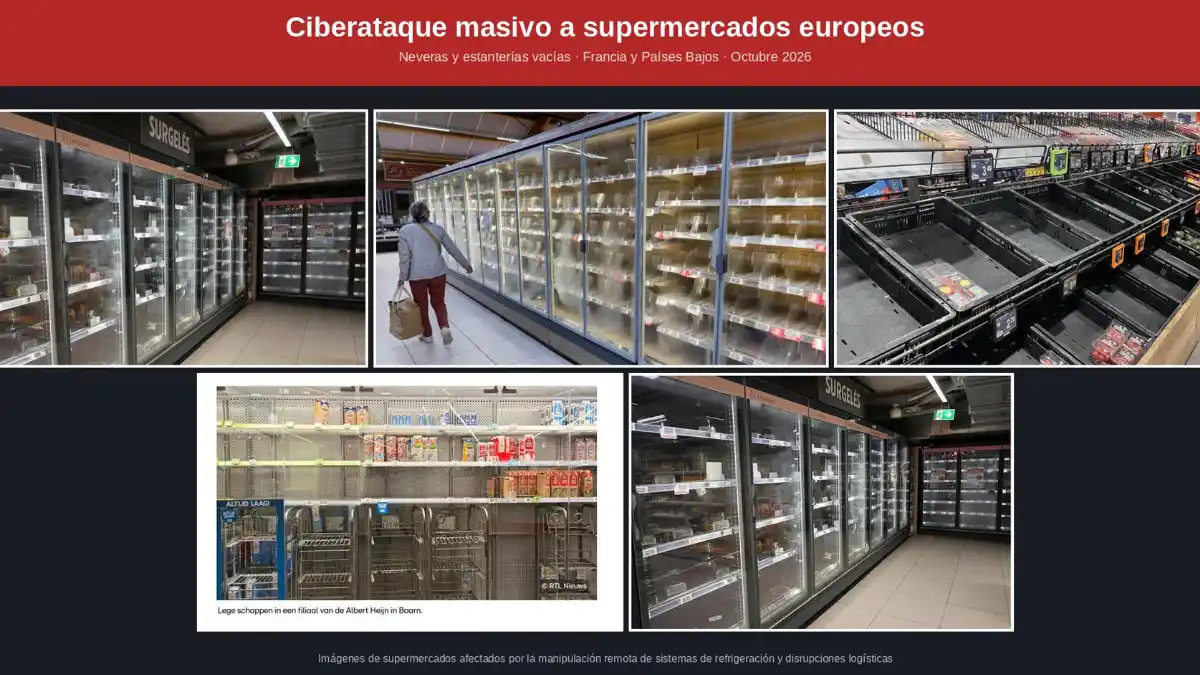
El incidente principal, calificado de “sin precedentes” y de “extrema gravedad”, se produjo durante la noche del domingo 11 al lunes 12 de octubre. Atacantes tomaron el control remoto de controladores de refrigeración (principalmente de la empresa danesa Danfoss, y también de Copeland y Dixell) y activaron ciclos de descongelación forzada o prolongada. Las temperaturas de neveras y congeladores se elevaron hasta 35-50 °C (en algunos casos se reportaron picos aún mayores) durante unas seis horas. Esto rompió la cadena de frío, obligó a desechar productos y, en varios establecimientos, provocó incendios o daños en los equipos.
El ministro francés de Economía, Roland Lescure, cifró en alrededor de 700 supermercados (sobre unos 10.000 del país) los afectados. Las cadenas principales incluyen:
- Les Mousquetaires (Intermarché y Netto): entre 150 y 300 establecimientos.
- Coopérative U: alrededor de 80-100 tiendas.
- Carrefour: unos 80 supermercados.
- Monoprix: aproximadamente el 5 % de sus ~490 tiendas.
- E.Leclerc y otras.
En las tiendas afectadas se observaron estanterías de congelados vacías, charcos de agua bajo los equipos y contenedores llenos de productos desechados. Algunas tiendas individuales reportaron pérdidas de 20.000 a más de 50.000 euros. El presidente de Les Mousquetaires, Thierry Cotillard, estimó el daño en “varias decenas de millones de euros a nivel nacional” y lo calificó de “catástrofe” que expone vulnerabilidades en la soberanía alimentaria.
Los controladores permiten gestionar a distancia la temperatura y los ciclos de descongelación de las vitrinas y cámaras de un supermercado. Muchos estaban expuestos a internet (se reportaron más de 1.700 instancias de software Danfoss accesibles en Francia y miles a nivel global). Los atacantes activaron funciones legítimas de descongelación de forma prolongada o alteraron parámetros, en lugar de “apagar” el frío.
Danfoss indicó que la mayoría de las unidades afectadas eran productos antiguos (end-of-life, como AK-SM 800 y AK-SC 355) que ya no reciben actualizaciones, o equipos con firmware desactualizado. CERT-FR (dependiente de ANSSI) emitió la alerta CERTFR-2026-ALE-012 sobre numerosas compromisiones de controladores Danfoss AK-SM/AK-SC y, posteriormente, de sistemas Copeland y Dixell. Recomendó desconectar las interfaces de gestión de internet, usar VPN y aplicar actualizaciones o reinicios. Investigadores de Claroty habían documentado vulnerabilidades en estos sistemas meses antes (incluyendo posibles bypass de autenticación).
No se ha reportado ransomware ni robo de datos en el ataque francés; el objetivo parece haber sido el sabotaje físico de la cadena de frío. No ha habido reivindicación pública de responsabilidad.
Reacciones oficiales y temores sobre el suministro
Lescure reconoció inquietud por la soberanía alimentaria francesa —el ataque “afecta al corazón” de la capacidad de las cadenas de distribución— pero aseguró que no generó problemas de aprovisionamiento generalizados: los establecimientos afectados ya estaban siendo reabastecidos. Lo calificó de “llamada de atención para todos”.
Dominique Schelcher (CEO de Coopérative U) lo describió como un ataque “de gravedad extrema e inédito” a equipos esenciales para la conservación de alimentos. El comisario europeo de Agricultura, Christophe Hansen, condenó el incidente y advirtió que la instrumentalización de los alimentos es una realidad. Expertos en ciberseguridad, como Sancho Lerena (Pandora FMS), señalaron que este tipo de ataques buscan paralizar sectores críticos más que obtener rescate directo, y que la dependencia de un mismo proveedor tecnológico multiplica el riesgo.
Algunos informes mencionan que el ataque o efectos similares afectaron también a España, Portugal, Polonia, Alemania y Bélgica, aunque el núcleo fue Francia.
Incidentes simultáneos en Países Bajos y Bélgica
De forma coincidente (desde el 11-12 de octubre), el grupo Ahold Delhaize (Albert Heijn en Países Bajos y Delhaize en Bélgica) sufrió un “incidente de ciberseguridad” en su red. La compañía desconectó preventivamente varios sistemas, lo que suspendió pedidos online y entregas a domicilio, afectó centros de distribución y dejó estanterías vacías en algunos productos (especialmente frescos). Las tiendas físicas permanecieron abiertas. Ahold indicó que no hay evidencias de robo de datos de clientes y que los centros de distribución se estaban restableciendo hacia el 14 de octubre. El centro nacional de ciberseguridad holandés no ve vínculo claro con el ataque francés. Las pérdidas estimadas en el caso holandés superan los 10 millones de euros según analistas.
La Fiscalía de París y la Oficina de Lucha contra el Cibercrimen abrieron una investigación por el ataque a gran escala, que incluye los daños por alimentos estropeados y los incendios reportados. ANSSI lidera la respuesta técnica y coordina con socios europeos. Hasta el momento no hay atribución pública a ningún grupo (ni ciberdelincuentes de rescate, ni hacktivistas, ni actores estatales), lo que ha desconcertado a los investigadores.
El episodio se enmarca en un contexto de creciente preocupación por la guerra híbrida y los riesgos cibernéticos a infraestructuras críticas conectadas (OT/ICS). Ilustra cómo la digitalización del retail y la logística, combinada con equipos antiguos expuestos a internet y la concentración en pocos proveedores, puede convertir un ciberataque en un problema físico de suministro y seguridad alimentaria. Las autoridades francesas y europeas han pedido mayor vigilancia y refuerzo de la ciberseguridad en el sector.
En resumen, aunque las autoridades francesas descartan una crisis generalizada de suministro, el incidente ha puesto de relieve vulnerabilidades reales en la cadena de frío europea y ha generado un debate sobre la necesidad de segmentar sistemas, actualizar equipos y reducir la exposición remota de infraestructuras esenciales.

