
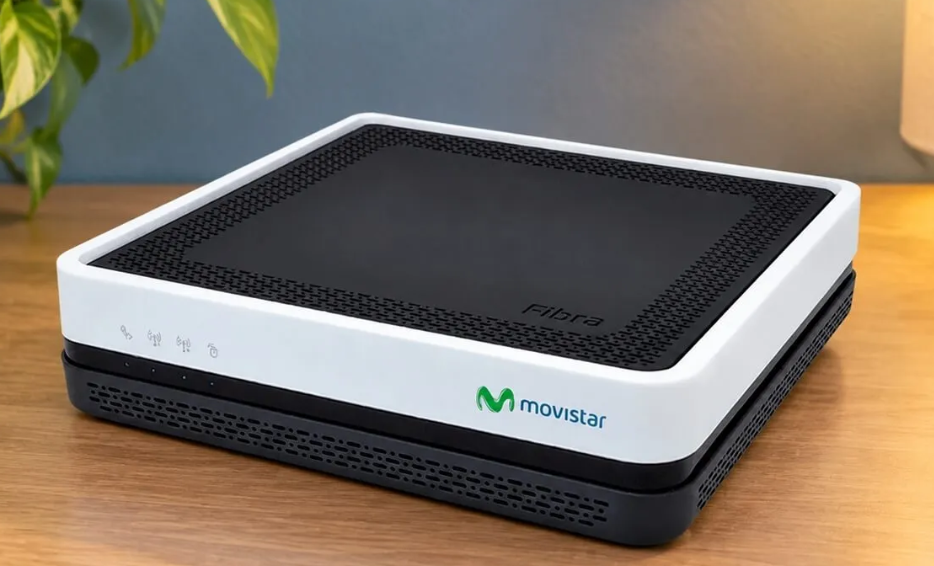
Este 20 de octubre de 2026, el usuario @Kililongo (Álex K) ha publicado en X un mensaje dirigido a las cuentas oficiales de O2 y Movistar. En él mostraba su router y exigía saber “qué vais a hacer al respecto. Urgentemente”. El tuit citaba un aviso de BandaAncha que confirmaba que el Broadcom 802.11 SDK Detection Toolkit daba positivo en los firmwares más recientes de Telefónica para los modelos HGU Askey RTF3505VW y MitraStar GPT-2541GNAC.
Hola, @o2es, @movistar_es, tengo este router. Necesito saber qué vais a hacer al respecto. Urgentemente. https://t.co/fqvTce3rOy
— Álex K 🏎️🇪🇸 (@Kililongo) October 20, 2026
Qué detecta el toolkit y por qué importa
El toolkit, publicado por el investigador Quentin Kaiser tras su presentación en Hexacon 2026 (París), identifica la presencia del software vulnerable de Broadcom en el componente WPS. Se trata de un desbordamiento de búfer en el procesamiento de tramas EAP del protocolo WPS. Un atacante en el radio de cobertura Wi-Fi puede, sin autenticación ni necesidad de completar el emparejamiento WPS:
- Ejecutar código arbitrario.
- Obtener una shell con privilegios de root.
- Extraer la clave Wi-Fi en texto plano directamente de la memoria RAM.
El fallo está presente en el SDK de Broadcom desde al menos 2010. El fabricante lo conoce desde 2018 y dispone de versiones corregidas, pero muchos fabricantes de routers (y los operadores que los despliegan) no han incorporado los parches. No tiene CVE asignado, lo que ha dificultado su priorización.
Modelos afectados en España
Según BandaAncha y la lista publicada por Kaiser, los equipos de primera generación HGU de Movistar/O2 más extendidos siguen siendo vulnerables incluso con los últimos firmwares:
- Askey RTF3505VW (firmware ES_R3505VWSTD203_N85 y anteriores).
- MitraStar GPT-2541GNAC (firmware ES_g8.4_100VNJ0b78 y anteriores).
- También se citan Comtrend VG8050 (Movistar), ZTE F680 v4 (MásMóvil/Jazztel/Yoigo) y Sagemcom Fast 5656 / Livebox Fibra (Orange).
Respuesta de Movistar
Minutos después del tuit, la cuenta oficial de Movistar España respondió a @Kililongo:
“Alex, en estos momentos estamos realizando las comprobaciones necesarias para determinar si existe afectación en nuestros equipos. Si detectamos alguna vulnerabilidad en tu router, contactaremos contigo inmediatamente para informarte y facilitarte la solución que corresponda.”
En declaraciones más amplias recogidas por BandaAncha, Telefónica señaló que el sector había tenido conocimiento de la vulnerabilidad de Broadcom, que están en contacto con los proveedores y que, por el momento, no tienen constancia de que haya sido explotada en routers concretos. Orange ha comunicado que ya está desplegando medidas correctoras de forma automática.
Qué pueden hacer los usuarios
Desactivar WPS desde la interfaz del router no garantiza la mitigación completa, porque el demonio que procesa las tramas puede seguir activo. Hasta que lleguen firmwares corregidos o se sustituyan los equipos, las opciones prácticas son:
- Contactar con el operador y solicitar un cambio de router (especialmente si se trata de un HGU de primera generación).
- Usar un router neutro propio (en modo bridge o con el operador en modo puente) si la operadora lo permite.
- Monitorizar las comunicaciones oficiales de Movistar, O2 y Orange.
La vulnerabilidad requiere proximidad física al router (alcance Wi-Fi), por lo que no es un ataque remoto a través de Internet. Aun así, el riesgo de robo de la clave Wi-Fi y de toma de control del equipo es real para cualquiera que esté cerca del domicilio o del local.

